

Estamos observando varios ejemplos reales de cómo la IA está acelerando el descubrimiento y la explotación de vulnerabilidades y ayudando a orquestar ataques de principio a fin mediante agentes autónomos. Más recientemente, hemos observado que organizaciones de Japón, Corea del Sur, Canadá y otros países están siendo atacadas activamente por actores maliciosos que utilizan ARTEX, una herramienta de código abierto de red teaming basada en IA que emplea un enfoque multimodal.
En las últimas 24 horas, hemos asistido a la divulgación de dos vulnerabilidades críticas que ya están siendo explotadas activamente y que afectan a PHP, un paquete de software ampliamente utilizado que sustenta casi el 70% de los sitios web de Internet. El uso de potentes modelos de IA facilita el descubrimiento y la combinación de este tipo de vulnerabilidades a gran escala. Estas capacidades hacen que desarrollar exploits funcionales resulte extremadamente sencillo para actores maliciosos de cualquier nivel de experiencia.
Ataques globales asistidos por IA: de Asia a organizaciones de todo el mundo
Nuestra última investigación de ThreatLabz analiza en profundidad una campaña de ciberataques asistidos por IA cuyo alcance se extendió mucho más allá de las instituciones financieras surcoreanas identificadas inicialmente. El atacante utilizó ARTEX, un framework de pruebas de penetración basado en IA agéntica, y empleó múltiples modelos de IA (como DeepSeek, GLM, Grok, entre otros) para atacar a organizaciones de distintos sectores y regiones geográficas. ThreatLabz descubrió cómo el atacante utilizó la IA para:
- Orquestar tareas de investigación y explotación a través de diferentes modelos.
- Validar el trabajo realizado por cada uno de estos agentes.
- Guardar el contexto de la sesión de ataque, permitiendo que varios agentes mantuvieran la continuidad.
Los prompts nos permiten conocer las intenciones del atacante: obtener grandes volúmenes de datos personales, números de teléfono, detalles de transacciones e incluso información sobre los mercados clandestinos en los que vender los datos robados.
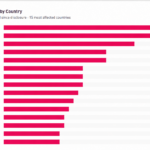
Los prompts registrados incluían solicitudes para escanear o investigar organizaciones de Canadá, China, Cuba, Hong Kong, India, Indonesia, Japón, Kazajistán, Kenia, Malasia, Nigeria, Sudáfrica, Corea del Sur, Taiwán, Tailandia, Emiratos Árabes Unidos (EAU), Reino Unido, Estados Unidos y Vietnam.
La siguiente figura muestra la distribución geográfica de los objetivos mencionados en el historial de prompts del atacante.
Consulta nuestro análisis de ThreatLabz para conocer más detalles sobre el funcionamiento del atacante y el alcance global de sus objetivos.
PHP2Shell: la IA saca a la luz vulnerabilidades existentes desde hace tiempo
PHP2Shell demuestra cómo la IA puede reducir las barreras para explotar vulnerabilidades complejas. Los investigadores utilizaron modelos de IA de última generación para descubrir fallos críticos en PHP y desarrollar y adaptar exploits funcionales en múltiples aplicaciones en cuestión de horas.
Dos vulnerabilidades críticas recientemente divulgadas en el entorno de ejecución de PHP, CVE-2026-109618 y CVE-2026-109619 («PHP2Shell»), permiten la ejecución remota de código (RCE) sin autenticación en cualquier servidor que ejecute una versión vulnerable de PHP, sin necesidad de interacción por parte del usuario. Ambas tienen una puntuación de 9,2 (crítica) en CVSS v4.0. Dado que PHP sustenta una gran parte de la infraestructura web expuesta a Internet (incluidas plataformas ampliamente implantadas como WordPress, Drupal, Joomla y Magento, además de dispositivos especializados y sistemas integrados), existe un elevado potencial de explotación rápida y automatizada a escala de Internet, tanto por parte de ciberdelincuentes oportunistas como de actores sofisticados vinculados a Estados.
Desde el punto de vista del riesgo empresarial, se trata de una situación que requiere la aplicación urgente de parches: una explotación exitosa puede provocar el compromiso total del servidor, el robo de datos, la exposición de credenciales y tokens almacenados en la memoria de los procesos y el movimiento lateral hacia otros entornos de la organización.
Consulta nuestro análisis técnico de PHP2Shell y nuestras recomendaciones.
Prioridades para los altos directivos y responsables de seguridad
- Ocultar la superficie de ataque siempre que sea posible. Lo que no se puede descubrir es más difícil de explotar mediante IA.
- Utilizar Zscaler Deception para detectar y contener ataques agénticos.
- Utilizar la solución Exposure Management, impulsada por IA, para identificar y corregir vulnerabilidades antes de que los atacantes las descubran y exploten.
- Aplicar Zero Trust en todas partes (también dentro de la oficina), no solo para el acceso remoto.
- Minimizar el radio de impacto mediante la segmentación y el engaño. Asumir que se producirá una brecha de seguridad y contenerla rápidamente.
- Modernizar las operaciones de seguridad (SecOps) para permitir una defensa a la velocidad de las máquinas, realizando ejercicios de red teaming sobre todos los activos externos. Utilizar flujos de trabajo agénticos con controles diseñados para respaldar las pruebas de seguridad autorizadas.
Acerca de Zscaler
Zscaler (NASDAQ: ZS) acelera la transformación digital para que sus clientes puedan ser más ágiles, eficientes, resilientes y seguros. La plataforma Zscaler Zero Trust Exchange™ protege a miles de clientes frente a ciberataques y pérdidas de datos, conectando de forma segura a usuarios, dispositivos y aplicaciones desde cualquier ubicación. Distribuida en más de 200 centros de datos públicos en todo el mundo y miles de ubicaciones privadas en el edge, Zero Trust Exchange, basada en SASE, es la mayor plataforma de seguridad cloud en línea del mundo.
Más información en www.zscaler.com.