

23 de octubre, 2026
Durante el Security Analyst Summit celebrado en Bali (Indonesia), el Global Research and Analysis Team (GReAT) de Kaspersky presentó los resultados de su investigación sobre Operation FlashHole, una campaña de ciberespionaje atribuida al grupo APT Lazarus. Activa al menos desde julio de 2025, la campaña ya ha afectado como mínimo a tres organizaciones de Corea del Sur de los sectores de la construcción, el software y la fabricación de equipos de comunicaciones por cable. Los ciberdelincuentes utilizaron técnicas de spear phishing, abusaron del software legítimo CrossWeb EX y desplegaron nuevas versiones de malware, incluidas herramientas no documentadas hasta ahora.
El GReAT de Kaspersky ha descubierto una nueva oleada de ataques vinculados a Operation SyncHole de Lazarus, identificada por primera vez el año pasado. Desde entonces, los ciberdelincuentes han evolucionado sus herramientas y técnicas, haciendo que la campaña sea más persistente y sofisticada.
Como parte de la campaña, los analistas descubrieron un sitio web alojado en GitHub Pages vinculado a una cuenta de GitHub utilizada como canal de comando y control (C2). Creada en septiembre de 2025, la cuenta alojaba inicialmente un sitio web que incluía el currículum de un supuesto desarrollador sénior de dispositivos de red, un señuelo coherente con Operation DreamJob, la conocida campaña de Lazarus basada en falsas ofertas de empleo. La página incluía una fotografía generada mediante IA de un supuesto candidato. Los analistas de Kaspersky creen que los ciberdelincuentes también utilizaron IA para adaptar los sitios web fraudulentos a sus objetivos. La campaña comenzó con correos electrónicos de spear phishing que contenían enlaces a sitios web falsos con portafolios y currículums adaptados específicamente a cada objetivo.
Los resultados de la investigación muestran una alta probabilidad de que la visita al sitio malicioso iniciara un proceso de infección relacionado con el software CrossWeb EX, un complemento de seguridad y autenticación web ampliamente utilizado en Corea del Sur. La actividad maliciosa podría haberse visto facilitada por una posible vulnerabilidad en CrossWeb EX, que podría haber proporcionado a los ciberdelincuentes un punto de entrada inicial. Cabe destacar que anteriormente se había publicado un aviso de seguridad que confirmaba la existencia de una vulnerabilidad en este software de seguridad financiera. Mediante un análisis exhaustivo, los investigadores identificaron múltiples cargas maliciosas y reconstruyeron la cadena de infección, revelando un sofisticado sistema de distribución de malware y técnicas avanzadas para ocultar la actividad maliciosa en los sistemas objetivo.
Los ciberdelincuentes combinaron versiones actualizadas de su malware existente con dos herramientas que no habían sido documentadas anteriormente: TouchHub y ClientHub. Estos componentes instalan malware adicional, ejecutan comandos en los equipos infectados y se comunican con los ciberdelincuentes con el objetivo final de realizar actividades de ciberespionaje. Una de las nuevas herramientas cuenta con una variante que utiliza Dropbox para comunicarse con sus operadores.
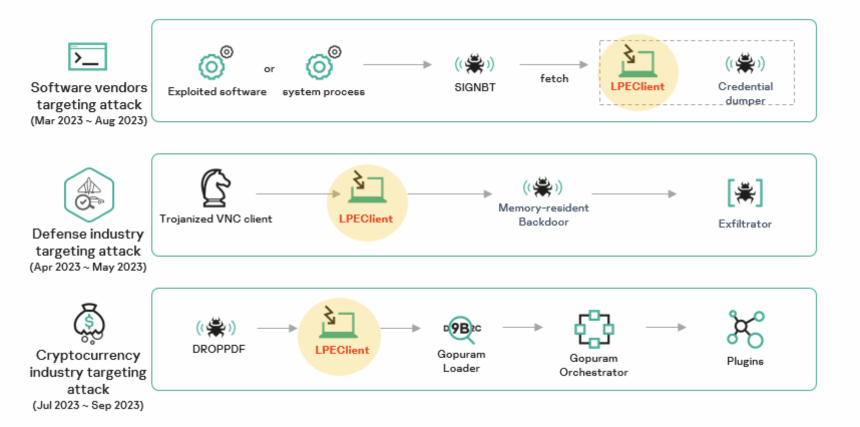
La campaña también emplea una versión actualizada de LPEClient, una herramienta de Lazarus utilizada desde hace tiempo para recopilar información sobre los equipos infectados y desplegar malware adicional. La nueva versión recopila información sobre el software de seguridad instalado, las protecciones de seguridad de Windows y otras características del sistema, y posteriormente comprime y cifra esta información antes de enviarla a los ciberdelincuentes.
El LPEClient actualizado también utiliza ML-KEM-1024, un mecanismo criptográfico poscuántico diseñado para proteger las comunicaciones frente a posibles ataques de futuros ordenadores cuánticos. Utiliza este mecanismo para establecer una conexión cifrada con el servidor de los ciberdelincuentes antes de descargar y ejecutar malware adicional directamente en la memoria. Para evitar ser detectado, también intenta eludir los sistemas de monitorización de seguridad modificando las protecciones de memoria y desactivando un hook de monitorización utilizado por las herramientas de seguridad para detectar actividades sospechosas en el sistema.
“Lazarus continúa ampliando sus operaciones, lanzando nuevas campañas al tiempo que introduce nuevas herramientas y modifica otras ya conocidas para adaptarlas a sus necesidades. Nuestro análisis de Operation FlashHole, junto con las evidencias obtenidas en investigaciones anteriores, sugiere que el grupo también está incorporando la IA a su metodología habitual, un cambio que hemos observado en otros actores de amenazas vinculados a Lazarus. Lo que requiere especial atención es la adopción por parte de Lazarus de una criptografía diseñada para resistir futuras amenazas cuánticas. Nuestros hallazgos sitúan su uso al menos en septiembre de 2024, lo que demuestra que estas capacidades ya protegían las comunicaciones de su malware más de un año antes de que se hiciera pública esta investigación”, señala Sojun Ryu, investigador sénior de seguridad de Kaspersky GReAT.
Recomendaciones para protegerse frente a los ataques de Lazarus
Para mantenerse protegidas frente a ataques de Lazarus y campañas como Operation FlashHole, las organizaciones deben seguir estas buenas prácticas:
- Formar a los empleados para reconocer intentos de spear phishing. Verificar los correos electrónicos y enlaces inesperados, incluso cuando conduzcan a sitios web profesionales y convincentes, y comunicar los mensajes sospechosos al equipo de seguridad.
- Mantener el software actualizado y aplicar los parches de seguridad con rapidez. Evaluar periódicamente las vulnerabilidades de las aplicaciones críticas para el negocio y desactivar los componentes que no sean necesarios para reducir el riesgo de explotación.
- Limitar los privilegios de los usuarios y supervisar las conexiones con servicios en la nube que puedan ser utilizados de forma indebida como canales de mando y control.
- Para proteger a las empresas frente a una amplia variedad de amenazas, incluidas las herramientas utilizadas en Operation FlashHole, utilizar soluciones de la gama Kaspersky Next, que ofrecen protección en tiempo real, visibilidad sobre las amenazas, investigación y capacidades de respuesta de EDR y XDR para organizaciones de cualquier tamaño y sector. En función de las necesidades y recursos disponibles, las empresas pueden elegir el nivel de producto más adecuado y migrar fácilmente a otro si sus necesidades de ciberseguridad cambian.
- Adoptar servicios de seguridad gestionados de Kaspersky, como Compromise Assessment, Managed Detection and Response (MDR) y/o Incident Response, que cubren todo el ciclo de gestión de incidentes, desde la identificación de amenazas hasta la protección continua y la remediación. Estos servicios ayudan a protegerse frente a ciberataques capaces de evadir las medidas de seguridad, investigar incidentes y proporcionar conocimientos especializados incluso a empresas que no cuentan con suficientes profesionales de ciberseguridad.
- Proporcionar a los profesionales de seguridad de la información una visibilidad detallada de las ciberamenazas dirigidas contra la organización. Kaspersky Threat Intelligence ofrece contexto relevante a lo largo de todo el ciclo de gestión de incidentes y ayuda a identificar los riesgos de ciberseguridad de manera oportuna.
Para más información sobre el caso, se puede consultar el informe completo en el siguiente enlace.
Global Research & Analysis Team
Creado en 2008, el Global Research & Analysis Team (GReAT) trabaja en el núcleo de Kaspersky para descubrir APT, campañas de ciberespionaje, grandes amenazas de malware, ransomware y tendencias del cibercrimen clandestino en todo el mundo. Actualmente, GReAT cuenta con más de 35 expertos que trabajan a escala global en Europa, Rusia, Latinoamérica, Asia y Oriente Medio. Estos profesionales aportan a la compañía un amplio conocimiento especializado en investigación e innovación contra el malware, así como experiencia, pasión y curiosidad para descubrir y analizar las ciberamenazas.
Kaspersky
Kaspersky es una compañía global de ciberseguridad y privacidad digital fundada en 1997. La compañía innova en el sector con un enfoque basado en la Ciberinmunidad y protege a consumidores, empresas, infraestructuras críticas y gobiernos frente a las ciberamenazas, con más de mil millones de dispositivos protegidos hasta la fecha. Kaspersky garantiza una ciberseguridad alineada con las necesidades del negocio (Cybersecurity True to Business), centrada en ofrecer resultados claros, proteger los ingresos, reducir la carga de trabajo y evitar interrupciones operativas. La profunda experiencia de Kaspersky en inteligencia de amenazas y seguridad se transforma constantemente en soluciones y servicios innovadores para organizaciones de todos los tamaños, desde pequeñas empresas hasta grandes corporaciones, combinando tecnologías de protección basadas en Inteligencia Artificial probadas con una gestión sencilla y soporte experto. Reconocida en pruebas independientes y respaldada por millones de usuarios particulares en todo el mundo y cerca de 200.000 organizaciones, Kaspersky ayuda a detectar las amenazas antes, responder más rápido y operar con mayor confianza y libertad, protegiendo lo que más importa a sus clientes. Más información en www.kaspersky.es